ベライゾンの「2021年データ侵害調査報告書」で、フィッシングとソーシャルエンジニアリングが大きな脅威となっている
この記事では、パンデミックの間に増加傾向にあり、2021年の報告書で50回以上言及されているフィッシングに関する同報告書の調査内容について見ていきます。
 2021年6月28日
 2024年5月8日

この記事では、パンデミックの間に増加傾向にあり、2021年の報告書で50回以上言及されているフィッシングに関する同報告書の調査内容について見ていきます。
2021年6月28日2024年5月8日
dmarcian, Inc.は、カナダに法人を設立し、トロントに現地本社を置くこととなったことをお知らせいたします。
2021年6月24日2025年9月24日
DMARCプロジェクトを始めたばかりの方は、関連する2つのレポートタイプ、すなわち集計レポート(RUA)と詳細レポート(RUF)の違いを理解することが重要です。
2021年5月27日2026年6月17日
DMARCレポート作成業者、すなわち集計レポートやフォレンジックレポートを作成・送信する第三者事業者たちの間で、新たな歓迎すべき傾向が見られるようになった。
2021年5月13日2023年4月18日
DMARC準拠に向けた取り組みにおいて、送信側の問題を修正した後も、特定のDMARCレポーター(お客様のドメインからメールを受信するメールサーバー)が、SPF/DKIM/DMARCの準拠状況について一貫して同じレベルを報告し続けていることに気づくお客様も多いかもしれません。
2021年5月7日2023年4月18日
フィッシングは、サイバー犯罪者が医療機関のネットワークに侵入し、医療データや個人を特定できる情報を盗み出し、ランサムウェアを展開するための主要な攻撃手法であり続けていることから、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、医療機関向けのDMARCに関するファクトシートを公表した。
2021年4月29日2026年2月5日
私たちはデータ主導の世界に生きています。データは助けにもなれば、害にもなり得ますが、データを確実に役立てる最善の方法は、その活用方法を意図的に考えることです。
2021年4月27日2026年4月23日
SMTP TLS レポートとは、サーバーが受信メールシステムに接続する際に発生する可能性のある接続のセキュリティ問題について、インターネットから報告を受け取る機能です。
2021年4月1日2025年6月4日
MTA-STSは、メールの送信サーバーと受信サーバーの間に暗号化およびセキュリティの層を追加するために設計された受信メールプロトコルです。 MTA-STSの目的は、TLS(Transport Layer Security)を介してSMTPサーバー間の通信を暗号化・保護し、中間者攻撃者が転送中のメールを閲覧したり改ざんしたりすることを防ぐことです。
2021年4月1日2025年3月14日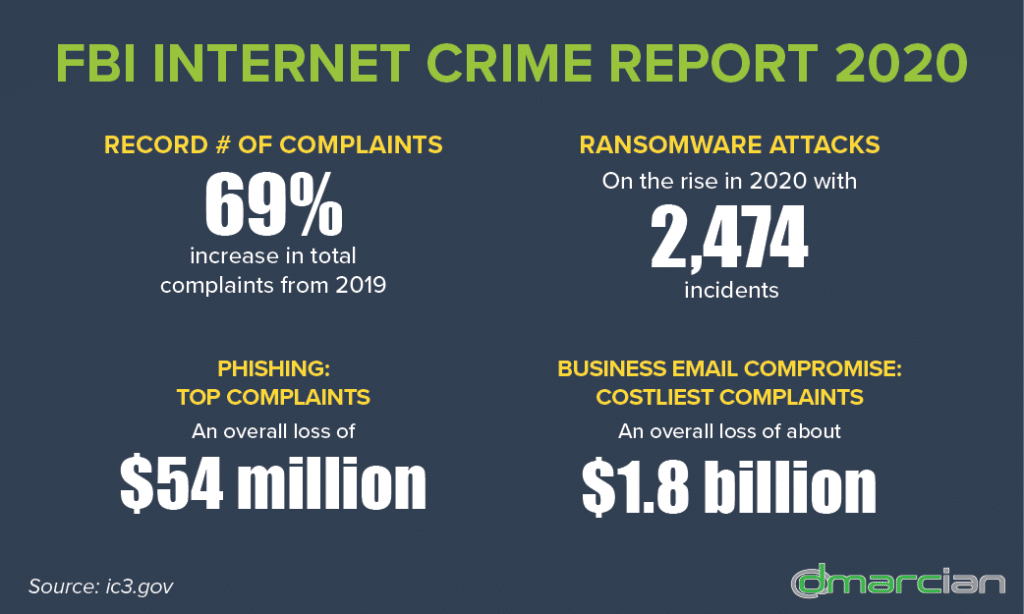
FBIのインターネット犯罪苦情センター(IC3)は、「2020年インターネット犯罪報告書」を発表しました。この報告書には、インターネット犯罪の疑いに関する79万1,790件の苦情(2019年から30万件以上増加)と、42億ドルを超える被害額が記載されています。2020年は、米国市民からのインターネット犯罪に関する苦情件数が過去最多を記録した年となりました... 続きを読む »
2021年3月25日2023年4月18日