Passer au contenu principal

Actualités et connaissances

La CISA recommande DMARC pour les organisations de soins de santé

La CISA recommande DMARC pour les organisations de soins de santé

Alors que le phishing reste la principale méthode d'attaque utilisée par les cybercriminels pour infiltrer les réseaux des organisations de santé afin de voler des données médicales, des informations personnelles identifiables et de déployer des rançongiciels, la Cybersecurity and Infrastructure Agency (CISA) a publié une fiche d'information DMARC relative aux organisations de santé.

Nouvelles de l'écosystèmePerspectives en matière de sécurité
  • 29 avril 2021
  • 5 février 2026
MTA-STS

MTA-STS

MTA-STS est un protocole de messagerie entrant conçu pour ajouter une couche de chiffrement/sécurité entre les serveurs de messagerie émetteurs et récepteurs. L'objectif de MTA-STS est de chiffrer et de sécuriser les communications entre les serveurs SMTP via TLS (Transport Layer Security), empêchant ainsi les attaquants de type « man-in-the-middle » de visualiser et de manipuler les e-mails en transit.

Technologie du courrier électroniqueInformations sur la sécuritéConseils techniques
  • 1er avril 2021
  • 14 mars 2025
Le FBI publie son rapport 2020 sur la cybercriminalité

Le FBI publie son rapport 2020 sur la cybercriminalité

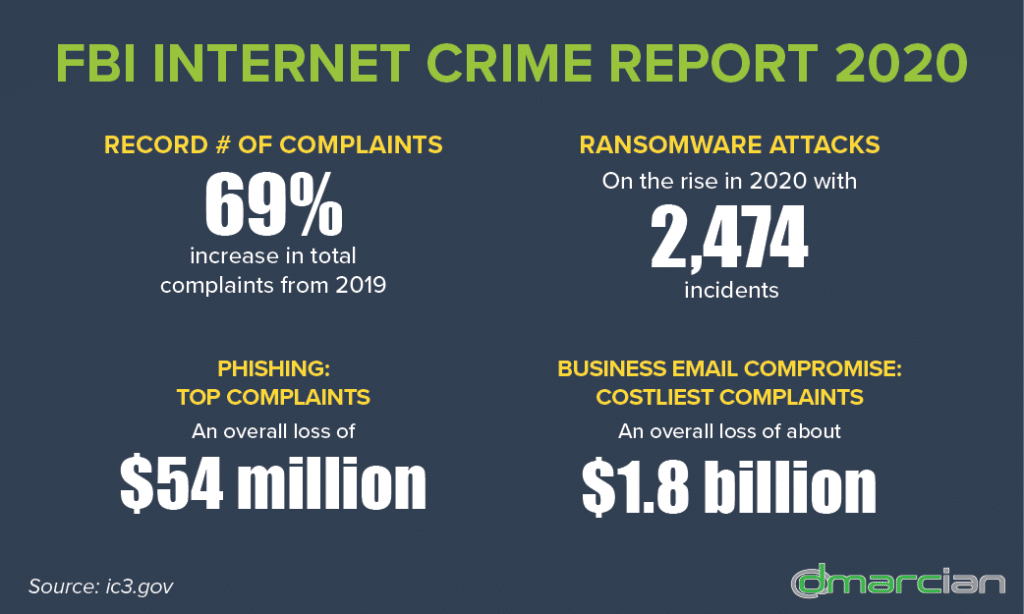
Le Centre de plaintes pour la cybercriminalité (IC3) du FBI a publié le rapport 2020 sur la cybercriminalité, qui comprend des informations provenant de 791 790 plaintes pour cybercriminalité présumée – une augmentation de plus de 300 000 plaintes par rapport à 2019 – et des pertes signalées dépassant 4,2 milliards de dollars. 2020 a été une année record pour les plaintes de cybercriminalité de la part du public américain... Lire la suite »

Actualités de l'écosystème
  • 25 mars 2021
  • 18 avril 2023